Domain opln.de kaufen?
Wir ziehen mit dem Projekt
opln.de um.
Sind Sie am Kauf der Domain
opln.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain opln.de kaufen?
Wie entfernt man ein Rootkit?
Die Entfernung eines Rootkits kann schwierig sein, da es sich tief im System versteckt und oft schwer zu erkennen ist. Es wird empfohlen, spezielle Anti-Malware-Tools zu verwenden, die auf die Erkennung und Entfernung von Rootkits spezialisiert sind. Es ist auch wichtig, das Betriebssystem und alle verwendeten Programme auf dem neuesten Stand zu halten, um Sicherheitslücken zu schließen, die von Rootkits ausgenutzt werden könnten. **
Sind das Viren Rootkit-Dateien?
Es ist nicht möglich, diese Frage ohne weitere Informationen zu beantworten. Rootkits sind eine Art von Schadsoftware, die sich tief im System verstecken und Administratorrechte erlangen, um unbemerkt zu agieren. Es ist jedoch wichtig zu beachten, dass nicht alle Viren Rootkit-Dateien sind und nicht alle Rootkits Viren sind. Es hängt von der spezifischen Datei und ihrem Verhalten ab, um festzustellen, ob es sich um ein Virus oder ein Rootkit handelt. **

Ähnliche Suchbegriffe für Rootkit
Top-Angebote
Produkte zum Begriff Rootkit:
-
StarTech.com Cable Cisco USB Console 460Kbps Kabel Digital/Daten Netzwerk 1,8 m (ICUSBROLLOVR)Produktbeschreibung: StarTech.com 1,8 m Cisco Console Cable - Rollover Kabel - USB auf RJ45 - Kabel seriell - 1.8 m - Schwarz, Typ: Kabel seriell - USB / USB 2.0, Abschirmungsmaterial: PVC, Leistungsmerkmale: Plastikgehäuse, Kabellänge: 1.8 m, Anschluss: 4-polig USB Typ A - männlich, Stecker (zweites Ende): RJ-45 - männlich, Farbe: Schwarz35,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Warum verweigern Dateien den Zugriff auf Rootkit- und Virenprüfung?
Dateien können den Zugriff auf Rootkit- und Virenprüfung aus verschiedenen Gründen verweigern. Ein möglicher Grund ist, dass die Datei von einem Rootkit oder Virus manipuliert wurde, um seine Entdeckung zu verhindern. Ein weiterer Grund könnte sein, dass die Datei durch eine Verschlüsselung oder andere Sicherheitsmechanismen geschützt ist, die den Zugriff auf sie erschweren oder verhindern. In einigen Fällen kann es auch sein, dass die Datei von einem legitimen Programm oder Systemprozess verwendet wird und daher nicht von der Prüfung erfasst werden kann. **
-
Was ist der Unterschied zwischen einer Backdoor und einem Rootkit?
Eine Backdoor ist eine Schwachstelle in einem Computersystem, die es einem Angreifer ermöglicht, unbefugten Zugriff zu erhalten. Ein Rootkit hingegen ist eine Art von Malware, die es einem Angreifer ermöglicht, Administratorrechte auf einem infizierten System zu erlangen und diese zu verbergen. Während eine Backdoor eine spezifische Schwachstelle ausnutzt, um Zugriff zu erhalten, ist ein Rootkit eine Art von Malware, die es einem Angreifer ermöglicht, das System zu kontrollieren und zu manipulieren. **
-
Kann ein Virus, Trojaner, Keylogger, Bug, Rootkit oder sonst irgendetwas eine Neuinstallation überleben?
Ja, es ist möglich, dass ein Virus, Trojaner, Keylogger, Bug, Rootkit oder eine andere Art von Malware eine Neuinstallation überlebt. Dies kann geschehen, wenn die Malware in der Firmware des Geräts eingebettet ist oder sich in einem anderen Bereich des Systems versteckt, der bei einer Neuinstallation nicht berührt wird. Um sicherzustellen, dass das System vollständig gereinigt ist, ist es ratsam, eine umfassende Sicherheitsüberprüfung durchzuführen und gegebenenfalls spezialisierte Tools oder professionelle Hilfe in Anspruch zu nehmen. **
-
Wie kann man Daten und Kommunikation in einem Netzwerk effektiv schützen, um die Sicherheit und Integrität der Informationen zu gewährleisten?
1. Durch die Implementierung von Firewalls, Intrusion Detection Systems und Verschlüsselungstechnologien können Daten vor unbefugtem Zugriff geschützt werden. 2. Regelmäßige Updates und Patch-Management helfen, Sicherheitslücken zu schließen und das Netzwerk vor Angriffen zu schützen. 3. Schulungen und Sensibilisierung der Mitarbeiter für Sicherheitsrisiken und Best Practices im Umgang mit sensiblen Informationen sind ebenfalls entscheidend für die Sicherheit des Netzwerks. **
Wie funktioniert ein P2P-Netzwerk und wie wird die Sicherheit der Daten in einem solchen Netzwerk gewährleistet?
Ein P2P-Netzwerk ermöglicht es, dass Computer direkt miteinander kommunizieren, ohne einen zentralen Server zu nutzen. Die Sicherheit der Daten wird durch Verschlüsselungstechnologien und Authentifizierungsmechanismen gewährleistet. Zudem können Nutzer in einem P2P-Netzwerk ihre eigenen Sicherheitsmaßnahmen implementieren, um ihre Daten zu schützen. **
Wie kann ein dezentrales Netzwerk die Sicherheit und Zuverlässigkeit von Kommunikation und Datenübertragung verbessern?
Ein dezentrales Netzwerk verteilt die Daten und Kommunikation auf verschiedene Knotenpunkte, was es schwieriger macht, sie zu hacken oder zu manipulieren. Durch die Redundanz der Daten auf verschiedenen Knotenpunkten wird die Zuverlässigkeit erhöht, da Ausfälle einzelner Knotenpunkte weniger Auswirkungen haben. Zudem ermöglicht ein dezentrales Netzwerk eine transparente und verifizierbare Übertragung von Daten, da alle Transaktionen in einem öffentlichen Ledger gespeichert werden. **
Top-Angebote
Produkte zum Begriff Rootkit:
-
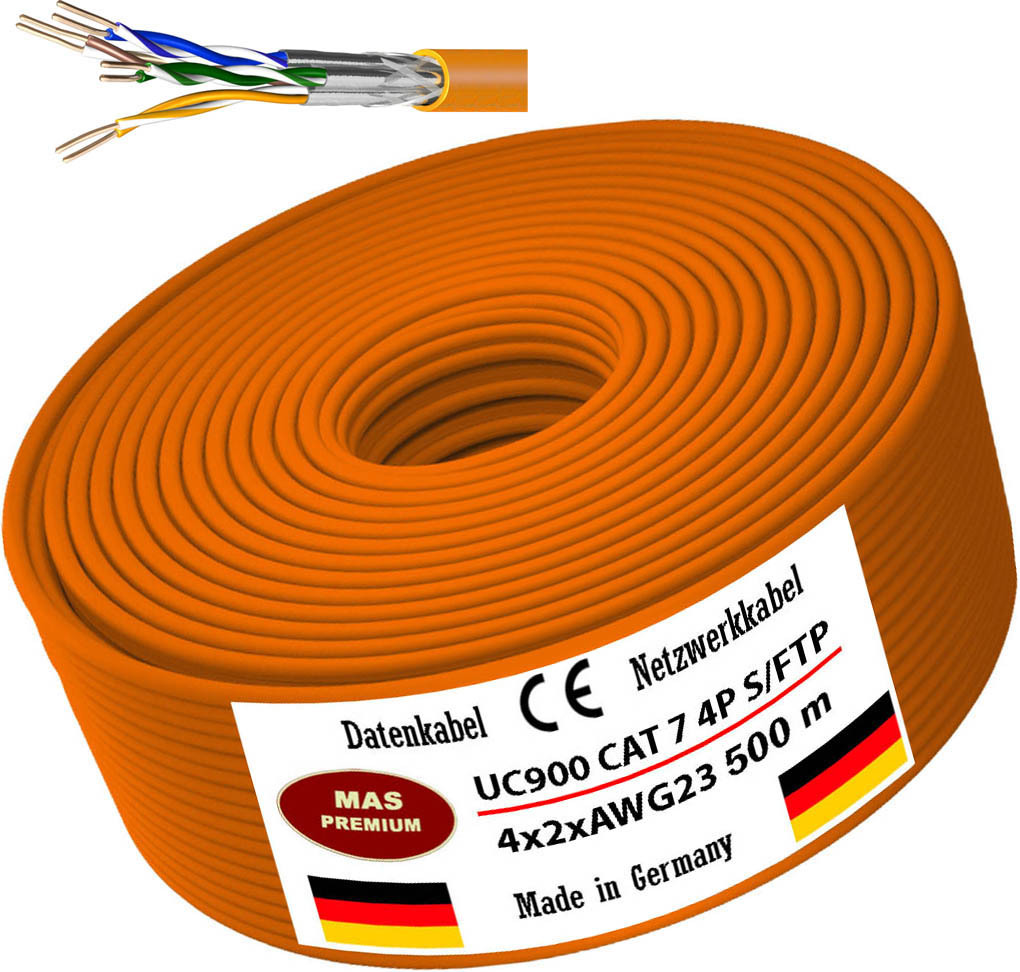
500 m UC900 HS23 CAT 7 Daten- Netzwerk- Verlege- Kommunikationskabel Halogenfrei20% mehr Reichweite bei 10GBit; bis 20% EinsparpotentialVerwendung: Installationskabel für den Innenbereich UC900 HS23 C7 S/FTP 4P LSHF. Kupfer-Datenkabel der Kategorie Kat.7 für die strukturierte Verkabelung mit einer Bandbreite von 1000 MHz. Mit Folienpaarschirmung und und hochwertiger Geflechtsabdeckung ist das Kabel doppelt geschirmt. Das 4-paarige Simplex Verlegekabel mit 8 Kupferadern AWG23ist für den Anschluss von Dosen, Patchfeldern und Modulen, auch mit LSA-Technik, zur Verlegung in Gebäuden, im Kanal und Unterputz geeignet und übertrifft die Anforderungen nach EN 50173-1; EN 50288-4-1, ISO/IEC 11801; IEC 61156-5 und IEEE 802.3 af/at/bt. Der Mantel ist aus halogenfreiem, flammwidrigem MaterialTechnische Daten- Kurzbeschreibung: Datenkabel Netzwerkkabel Installationskabel - Type: UC900 HS23 CAT 7 4P LSHF Eca S/FTP 4X2XAWG23 - Leiter-Nennquerschnitt: 0,64 mm² - Leiter-Durchmesser: Ø 0,56 mm (AWG 23) - Laufender Meter: 500 m - Leiter: Kl.1 = eindrähtig Cu-Draht, blank - Ader-Zahl817,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Chicco Digitaler Audio-Babymonitor, DECT-Technologie, Zwei-Wege-Kommunikation, 5 (Babyphone Audio, 300 m) (00011991000000)Chicco Digitaler Audio-Babymonitor, DECT-Technologie, Zwei-Wege-Kommunikation, 5 (Babyphone Audio, 300 m) (00011991000000)61,04 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
StarTech.com Cable Cisco USB Console 460Kbps Kabel Digital/Daten Netzwerk 1,8 m (ICUSBROLLOVR)Produktbeschreibung: StarTech.com 1,8 m Cisco Console Cable - Rollover Kabel - USB auf RJ45 - Kabel seriell - 1.8 m - Schwarz, Typ: Kabel seriell - USB / USB 2.0, Abschirmungsmaterial: PVC, Leistungsmerkmale: Plastikgehäuse, Kabellänge: 1.8 m, Anschluss: 4-polig USB Typ A - männlich, Stecker (zweites Ende): RJ-45 - männlich, Farbe: Schwarz35,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie entfernt man ein Rootkit?
Die Entfernung eines Rootkits kann schwierig sein, da es sich tief im System versteckt und oft schwer zu erkennen ist. Es wird empfohlen, spezielle Anti-Malware-Tools zu verwenden, die auf die Erkennung und Entfernung von Rootkits spezialisiert sind. Es ist auch wichtig, das Betriebssystem und alle verwendeten Programme auf dem neuesten Stand zu halten, um Sicherheitslücken zu schließen, die von Rootkits ausgenutzt werden könnten. **
-
Sind das Viren Rootkit-Dateien?
Es ist nicht möglich, diese Frage ohne weitere Informationen zu beantworten. Rootkits sind eine Art von Schadsoftware, die sich tief im System verstecken und Administratorrechte erlangen, um unbemerkt zu agieren. Es ist jedoch wichtig zu beachten, dass nicht alle Viren Rootkit-Dateien sind und nicht alle Rootkits Viren sind. Es hängt von der spezifischen Datei und ihrem Verhalten ab, um festzustellen, ob es sich um ein Virus oder ein Rootkit handelt. **
-
Warum verweigern Dateien den Zugriff auf Rootkit- und Virenprüfung?
Dateien können den Zugriff auf Rootkit- und Virenprüfung aus verschiedenen Gründen verweigern. Ein möglicher Grund ist, dass die Datei von einem Rootkit oder Virus manipuliert wurde, um seine Entdeckung zu verhindern. Ein weiterer Grund könnte sein, dass die Datei durch eine Verschlüsselung oder andere Sicherheitsmechanismen geschützt ist, die den Zugriff auf sie erschweren oder verhindern. In einigen Fällen kann es auch sein, dass die Datei von einem legitimen Programm oder Systemprozess verwendet wird und daher nicht von der Prüfung erfasst werden kann. **
-
Was ist der Unterschied zwischen einer Backdoor und einem Rootkit?
Eine Backdoor ist eine Schwachstelle in einem Computersystem, die es einem Angreifer ermöglicht, unbefugten Zugriff zu erhalten. Ein Rootkit hingegen ist eine Art von Malware, die es einem Angreifer ermöglicht, Administratorrechte auf einem infizierten System zu erlangen und diese zu verbergen. Während eine Backdoor eine spezifische Schwachstelle ausnutzt, um Zugriff zu erhalten, ist ein Rootkit eine Art von Malware, die es einem Angreifer ermöglicht, das System zu kontrollieren und zu manipulieren. **
Ähnliche Suchbegriffe für Rootkit
-
Kann ein Virus, Trojaner, Keylogger, Bug, Rootkit oder sonst irgendetwas eine Neuinstallation überleben?
Ja, es ist möglich, dass ein Virus, Trojaner, Keylogger, Bug, Rootkit oder eine andere Art von Malware eine Neuinstallation überlebt. Dies kann geschehen, wenn die Malware in der Firmware des Geräts eingebettet ist oder sich in einem anderen Bereich des Systems versteckt, der bei einer Neuinstallation nicht berührt wird. Um sicherzustellen, dass das System vollständig gereinigt ist, ist es ratsam, eine umfassende Sicherheitsüberprüfung durchzuführen und gegebenenfalls spezialisierte Tools oder professionelle Hilfe in Anspruch zu nehmen. **
-
Wie kann man Daten und Kommunikation in einem Netzwerk effektiv schützen, um die Sicherheit und Integrität der Informationen zu gewährleisten?
1. Durch die Implementierung von Firewalls, Intrusion Detection Systems und Verschlüsselungstechnologien können Daten vor unbefugtem Zugriff geschützt werden. 2. Regelmäßige Updates und Patch-Management helfen, Sicherheitslücken zu schließen und das Netzwerk vor Angriffen zu schützen. 3. Schulungen und Sensibilisierung der Mitarbeiter für Sicherheitsrisiken und Best Practices im Umgang mit sensiblen Informationen sind ebenfalls entscheidend für die Sicherheit des Netzwerks. **
-
Wie funktioniert ein P2P-Netzwerk und wie wird die Sicherheit der Daten in einem solchen Netzwerk gewährleistet?
Ein P2P-Netzwerk ermöglicht es, dass Computer direkt miteinander kommunizieren, ohne einen zentralen Server zu nutzen. Die Sicherheit der Daten wird durch Verschlüsselungstechnologien und Authentifizierungsmechanismen gewährleistet. Zudem können Nutzer in einem P2P-Netzwerk ihre eigenen Sicherheitsmaßnahmen implementieren, um ihre Daten zu schützen. **
-
Wie kann ein dezentrales Netzwerk die Sicherheit und Zuverlässigkeit von Kommunikation und Datenübertragung verbessern?
Ein dezentrales Netzwerk verteilt die Daten und Kommunikation auf verschiedene Knotenpunkte, was es schwieriger macht, sie zu hacken oder zu manipulieren. Durch die Redundanz der Daten auf verschiedenen Knotenpunkten wird die Zuverlässigkeit erhöht, da Ausfälle einzelner Knotenpunkte weniger Auswirkungen haben. Zudem ermöglicht ein dezentrales Netzwerk eine transparente und verifizierbare Übertragung von Daten, da alle Transaktionen in einem öffentlichen Ledger gespeichert werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.