Domain opln.de kaufen?
Wir ziehen mit dem Projekt
opln.de um.
Sind Sie am Kauf der Domain
opln.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain opln.de kaufen?
Welche Faktoren müssen bei der Sicherheitsbewertung eines Produkts berücksichtigt werden? Was sind die gängigen Methoden zur Durchführung einer Sicherheitsbewertung?
Bei der Sicherheitsbewertung eines Produkts müssen Faktoren wie potenzielle Risiken, Verwendungsumgebung und potenzielle Nutzer berücksichtigt werden. Gängige Methoden zur Durchführung einer Sicherheitsbewertung sind Risikoanalysen, Sicherheitstests und Zertifizierungen durch unabhängige Stellen. Es ist wichtig, alle relevanten Aspekte zu berücksichtigen, um die Sicherheit des Produkts zu gewährleisten. **
Was sind die wichtigsten Kriterien zur Sicherheitsbewertung von Produkten?
Die wichtigsten Kriterien zur Sicherheitsbewertung von Produkten sind die Einhaltung gesetzlicher Vorschriften, die Risikobewertung und -management sowie die Überprüfung der Produktqualität und -zuverlässigkeit. Zudem spielen auch die Verwendung sicherer Materialien und die Einhaltung von Standards und Zertifizierungen eine entscheidende Rolle bei der Sicherheitsbewertung von Produkten. Eine regelmäßige Überprüfung und Aktualisierung der Sicherheitsmaßnahmen ist ebenfalls von großer Bedeutung, um potenzielle Risiken zu minimieren. **


Ähnliche Suchbegriffe für Sicherheitsbewertung
Top-Angebote
Produkte zum Begriff Sicherheitsbewertung:
-
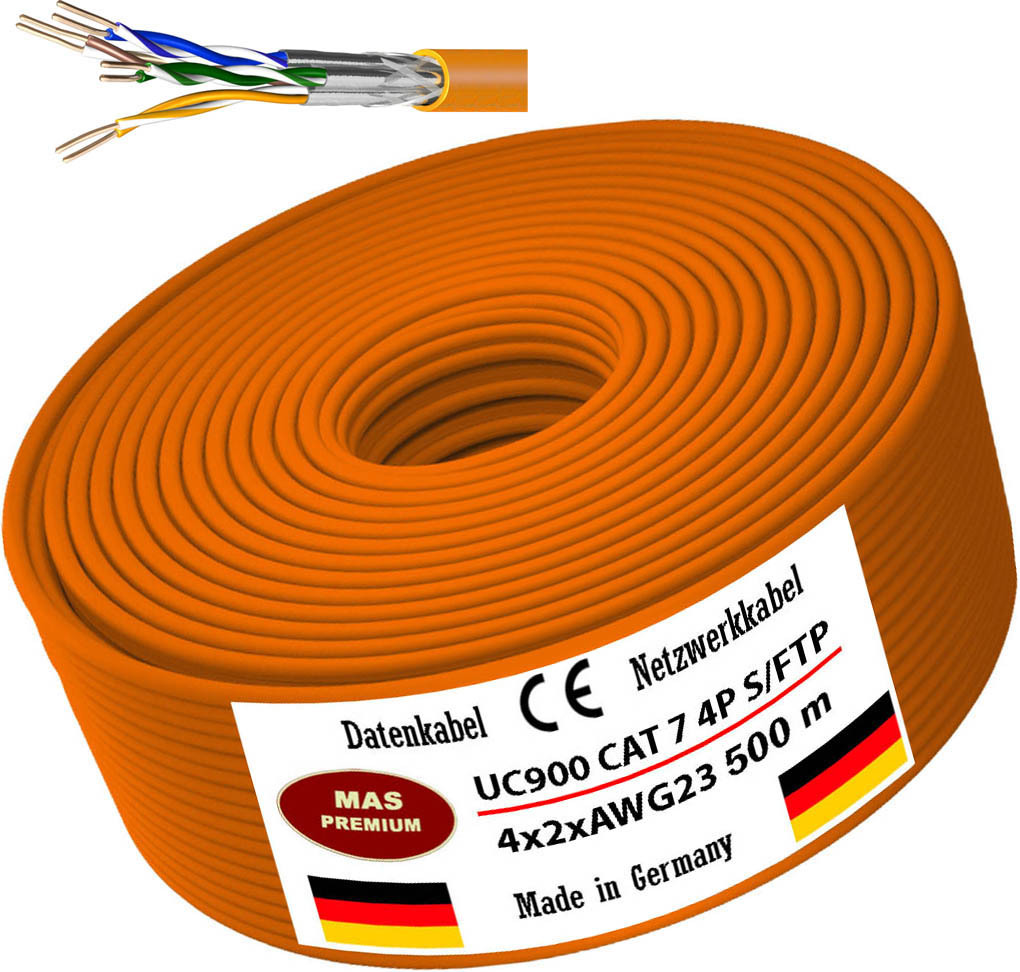
500 m UC900 HS23 CAT 7 Daten- Netzwerk- Verlege- Kommunikationskabel Halogenfrei20% mehr Reichweite bei 10GBit; bis 20% EinsparpotentialVerwendung: Installationskabel für den Innenbereich UC900 HS23 C7 S/FTP 4P LSHF. Kupfer-Datenkabel der Kategorie Kat.7 für die strukturierte Verkabelung mit einer Bandbreite von 1000 MHz. Mit Folienpaarschirmung und und hochwertiger Geflechtsabdeckung ist das Kabel doppelt geschirmt. Das 4-paarige Simplex Verlegekabel mit 8 Kupferadern AWG23ist für den Anschluss von Dosen, Patchfeldern und Modulen, auch mit LSA-Technik, zur Verlegung in Gebäuden, im Kanal und Unterputz geeignet und übertrifft die Anforderungen nach EN 50173-1; EN 50288-4-1, ISO/IEC 11801; IEC 61156-5 und IEEE 802.3 af/at/bt. Der Mantel ist aus halogenfreiem, flammwidrigem MaterialTechnische Daten- Kurzbeschreibung: Datenkabel Netzwerkkabel Installationskabel - Type: UC900 HS23 CAT 7 4P LSHF Eca S/FTP 4X2XAWG23 - Leiter-Nennquerschnitt: 0,64 mm² - Leiter-Durchmesser: Ø 0,56 mm (AWG 23) - Laufender Meter: 500 m - Leiter: Kl.1 = eindrähtig Cu-Draht, blank - Ader-Zahl817,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Chicco Digitaler Audio-Babymonitor, DECT-Technologie, Zwei-Wege-Kommunikation, 5 (Babyphone Audio, 300 m) (00011991000000)Chicco Digitaler Audio-Babymonitor, DECT-Technologie, Zwei-Wege-Kommunikation, 5 (Babyphone Audio, 300 m) (00011991000000)61,04 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was sind die wichtigsten Faktoren, die bei der Sicherheitsbewertung von Software, Gebäuden und Infrastruktur berücksichtigt werden müssen?
Bei der Sicherheitsbewertung von Software, Gebäuden und Infrastruktur müssen verschiedene Faktoren berücksichtigt werden. Dazu gehören die Identifizierung potenzieller Schwachstellen und Anfälligkeiten, die Bewertung der Zugangskontrolle und die Überprüfung der Sicherheitsprotokolle. Ebenso wichtig ist die Berücksichtigung von Bedrohungsanalysen und Risikobewertungen, um potenzielle Sicherheitslücken zu identifizieren und zu beheben. Zudem müssen auch gesetzliche Vorschriften und Compliance-Anforderungen in die Sicherheitsbewertung einbezogen werden, um sicherzustellen, dass alle relevanten Standards eingehalten werden. **
-
Was sind die wichtigsten Faktoren, die bei der Sicherheitsbewertung von Software, Gebäuden und Infrastruktur berücksichtigt werden müssen?
Bei der Sicherheitsbewertung von Software, Gebäuden und Infrastruktur müssen verschiedene Faktoren berücksichtigt werden. Dazu gehören die Identifizierung von potenziellen Bedrohungen und Schwachstellen, die Bewertung der Zugangskontrolle und die Überprüfung der Sicherheitsprotokolle. Ebenso wichtig ist die Berücksichtigung von Datenschutz- und Compliance-Anforderungen sowie die Implementierung von Notfallplänen und Sicherheitsmaßnahmen. Darüber hinaus ist die regelmäßige Aktualisierung und Überprüfung der Sicherheitsmaßnahmen von entscheidender Bedeutung, um mit den sich ständig verändernden Bedrohungen Schritt zu halten. **
-
Was sind die wichtigsten Faktoren, die bei der Sicherheitsbewertung von Software, Gebäuden und Infrastruktur berücksichtigt werden müssen?
Bei der Sicherheitsbewertung von Software, Gebäuden und Infrastruktur müssen verschiedene Faktoren berücksichtigt werden. Dazu gehören die Identifizierung potenzieller Bedrohungen und Schwachstellen, die Bewertung der Auswirkungen von Sicherheitsverletzungen, die Analyse der vorhandenen Sicherheitsmaßnahmen und die Entwicklung von Gegenmaßnahmen zur Risikominderung. Darüber hinaus ist es wichtig, die Einhaltung von Sicherheitsstandards und -richtlinien zu überprüfen sowie regelmäßige Sicherheitsaudits und Tests durchzuführen, um die Wirksamkeit der Sicherheitsmaßnahmen zu gewährleisten. Letztendlich ist die Schulung und Sensibilisierung der Mitarbeiter für Sicherheitsrisiken und -verfahren ein entscheidender Faktor für die Sicherheit von Software, Gebäuden **
-
Welche Kriterien sollten bei der Sicherheitsbewertung von Produkten oder Systemen berücksichtigt werden? Welche Methoden und Werkzeuge werden zur Durchführung einer wirksamen Sicherheitsbewertung eingesetzt?
Bei der Sicherheitsbewertung von Produkten oder Systemen sollten Kriterien wie potenzielle Risiken, Einhaltung von Sicherheitsstandards und Schutz vor Cyberangriffen berücksichtigt werden. Zur Durchführung einer wirksamen Sicherheitsbewertung werden Methoden wie Risikoanalysen, Penetrationstests und Sicherheitsaudits eingesetzt. Zudem kommen Werkzeuge wie Vulnerability-Scanner, Security Information and Event Management (SIEM) Systeme und Intrusion Detection Systems (IDS) zum Einsatz. **
Wie kann die Sicherheitsbewertung von Gebäuden, IT-Systemen und persönlichen Daten in verschiedenen Branchen verbessert werden?
Die Sicherheitsbewertung von Gebäuden, IT-Systemen und persönlichen Daten in verschiedenen Branchen kann verbessert werden, indem regelmäßige Sicherheitsaudits und -überprüfungen durchgeführt werden, um potenzielle Schwachstellen zu identifizieren und zu beheben. Zudem ist es wichtig, dass Unternehmen und Organisationen in Schulungen und Schulungen für ihre Mitarbeiter investieren, um das Bewusstsein für Sicherheitsrisiken zu schärfen und Best Practices zu vermitteln. Die Implementierung von robusten Sicherheitsrichtlinien und -verfahren, einschließlich der Verwendung von Verschlüsselungstechnologien und Zugriffskontrollen, ist ebenfalls entscheidend, um die Sicherheit zu gewährleisten. Schließlich ist die Zusammenarbeit mit externen Sicherheitsexperten und die Nutzung von branchenspezifischen Standards und Best Practices ein weiter **
Wie kann die Sicherheitsbewertung von verschiedenen Aspekten wie IT-Systemen, Gebäuden und persönlichen Daten verbessert werden?
Die Sicherheitsbewertung kann verbessert werden, indem regelmäßige Sicherheitsaudits und Penetrationstests durchgeführt werden, um Schwachstellen in IT-Systemen zu identifizieren und zu beheben. Zudem ist es wichtig, Gebäude regelmäßig auf Sicherheitslücken zu überprüfen und entsprechende Maßnahmen zu ergreifen, um Einbrüche oder Vandalismus zu verhindern. Darüber hinaus sollten persönliche Daten durch starke Verschlüsselung und Zugriffskontrollen geschützt werden, um unbefugten Zugriff zu verhindern. Schließlich ist es wichtig, Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchzuführen, um das Bewusstsein für Sicherheitsrisiken zu schärfen und die Einhaltung von Sicherheitsrichtlinien zu fördern. **
Top-Angebote
Produkte zum Begriff Sicherheitsbewertung:
-
Leichter Damenfahrradhelm mit MIPS-Technologie für Komfort und SicherheitDer Fahrradhelm für Damen bietet eine bequeme Passform mit guter Abdeckung und ausgezeichneter Belüftung und eignet sich für nahezu jede Fahrt. Der Helm ist mit einer In-Mold-Konstruktion gefertigt, um das Gewicht zu reduzieren und die Haltbarkeit für den täglichen Gebrauch zu erhöhen. Das Roc Loc Sport MIPS-Verstellungssystem ermöglicht eine einfache und schnelle Anpassung durch Drehen eines Drehknopfes. Dieses System ist nahtlos in das Multi-Directional Impact Protection System (MIPS) integriert, das Energie ableiten und bei bestimmten Stößen zusätzlichen Schutz bieten kann. Diese Vielseitigkeit macht den Helm ideal für Fahrten im Gelände, auf Singletrails oder in der Stadt.340,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
VALUE USB3.0 Gigabit Konverter+ Hub 3x Digital/Daten Netzwerk (12.99.1116)Produktbeschreibung: VALUE - Netzwerkadapter - USB-C 3.1 - USB 3.0 x 3 + Gigabit Ethernet x 1 + USB 3.1 x 1, Gerätetyp: Netzwerkadapter, Formfaktor: Extern, Schnittstellentyp (Bustyp): USB-C 3.1, Ports: USB 3.0 x 3 + Gigabit Ethernet x 1 + USB 3.1 x 1, Abmessungen (Breite x Tiefe x Höhe): 3,5 cm x 32 cm x 1,8 cm, Gewicht: 32 g, Verdrahtungstyp: Ethernet 10Base-T, Ethernet 100Base-TX, Ethernet 1000Base-T, Data Link Protocol: 10Mb LAN, 100Mb LAN, 1GbE, Datenübertragungsrate: 1 Gbps, Produktzertifizierungen: USB 3.1, USB 3.0, Systemanforderungen: Microsoft Windows XP / 7 / 8, Apple MacOS X 10.x45,29 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
500 m UC900 HS23 CAT 7 Daten- Netzwerk- Verlege- Kommunikationskabel Halogenfrei20% mehr Reichweite bei 10GBit; bis 20% EinsparpotentialVerwendung: Installationskabel für den Innenbereich UC900 HS23 C7 S/FTP 4P LSHF. Kupfer-Datenkabel der Kategorie Kat.7 für die strukturierte Verkabelung mit einer Bandbreite von 1000 MHz. Mit Folienpaarschirmung und und hochwertiger Geflechtsabdeckung ist das Kabel doppelt geschirmt. Das 4-paarige Simplex Verlegekabel mit 8 Kupferadern AWG23ist für den Anschluss von Dosen, Patchfeldern und Modulen, auch mit LSA-Technik, zur Verlegung in Gebäuden, im Kanal und Unterputz geeignet und übertrifft die Anforderungen nach EN 50173-1; EN 50288-4-1, ISO/IEC 11801; IEC 61156-5 und IEEE 802.3 af/at/bt. Der Mantel ist aus halogenfreiem, flammwidrigem MaterialTechnische Daten- Kurzbeschreibung: Datenkabel Netzwerkkabel Installationskabel - Type: UC900 HS23 CAT 7 4P LSHF Eca S/FTP 4X2XAWG23 - Leiter-Nennquerschnitt: 0,64 mm² - Leiter-Durchmesser: Ø 0,56 mm (AWG 23) - Laufender Meter: 500 m - Leiter: Kl.1 = eindrähtig Cu-Draht, blank - Ader-Zahl817,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Faktoren müssen bei der Sicherheitsbewertung eines Produkts berücksichtigt werden? Was sind die gängigen Methoden zur Durchführung einer Sicherheitsbewertung?
Bei der Sicherheitsbewertung eines Produkts müssen Faktoren wie potenzielle Risiken, Verwendungsumgebung und potenzielle Nutzer berücksichtigt werden. Gängige Methoden zur Durchführung einer Sicherheitsbewertung sind Risikoanalysen, Sicherheitstests und Zertifizierungen durch unabhängige Stellen. Es ist wichtig, alle relevanten Aspekte zu berücksichtigen, um die Sicherheit des Produkts zu gewährleisten. **
-
Was sind die wichtigsten Kriterien zur Sicherheitsbewertung von Produkten?
Die wichtigsten Kriterien zur Sicherheitsbewertung von Produkten sind die Einhaltung gesetzlicher Vorschriften, die Risikobewertung und -management sowie die Überprüfung der Produktqualität und -zuverlässigkeit. Zudem spielen auch die Verwendung sicherer Materialien und die Einhaltung von Standards und Zertifizierungen eine entscheidende Rolle bei der Sicherheitsbewertung von Produkten. Eine regelmäßige Überprüfung und Aktualisierung der Sicherheitsmaßnahmen ist ebenfalls von großer Bedeutung, um potenzielle Risiken zu minimieren. **
-
Was sind die wichtigsten Faktoren, die bei der Sicherheitsbewertung von Software, Gebäuden und Infrastruktur berücksichtigt werden müssen?
Bei der Sicherheitsbewertung von Software, Gebäuden und Infrastruktur müssen verschiedene Faktoren berücksichtigt werden. Dazu gehören die Identifizierung potenzieller Schwachstellen und Anfälligkeiten, die Bewertung der Zugangskontrolle und die Überprüfung der Sicherheitsprotokolle. Ebenso wichtig ist die Berücksichtigung von Bedrohungsanalysen und Risikobewertungen, um potenzielle Sicherheitslücken zu identifizieren und zu beheben. Zudem müssen auch gesetzliche Vorschriften und Compliance-Anforderungen in die Sicherheitsbewertung einbezogen werden, um sicherzustellen, dass alle relevanten Standards eingehalten werden. **
-
Was sind die wichtigsten Faktoren, die bei der Sicherheitsbewertung von Software, Gebäuden und Infrastruktur berücksichtigt werden müssen?
Bei der Sicherheitsbewertung von Software, Gebäuden und Infrastruktur müssen verschiedene Faktoren berücksichtigt werden. Dazu gehören die Identifizierung von potenziellen Bedrohungen und Schwachstellen, die Bewertung der Zugangskontrolle und die Überprüfung der Sicherheitsprotokolle. Ebenso wichtig ist die Berücksichtigung von Datenschutz- und Compliance-Anforderungen sowie die Implementierung von Notfallplänen und Sicherheitsmaßnahmen. Darüber hinaus ist die regelmäßige Aktualisierung und Überprüfung der Sicherheitsmaßnahmen von entscheidender Bedeutung, um mit den sich ständig verändernden Bedrohungen Schritt zu halten. **
Ähnliche Suchbegriffe für Sicherheitsbewertung
-
Chicco Digitaler Audio-Babymonitor, DECT-Technologie, Zwei-Wege-Kommunikation, 5 (Babyphone Audio, 300 m) (00011991000000)Chicco Digitaler Audio-Babymonitor, DECT-Technologie, Zwei-Wege-Kommunikation, 5 (Babyphone Audio, 300 m) (00011991000000)61,04 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Faktoren, die bei der Sicherheitsbewertung von Software, Gebäuden und Infrastruktur berücksichtigt werden müssen?
Bei der Sicherheitsbewertung von Software, Gebäuden und Infrastruktur müssen verschiedene Faktoren berücksichtigt werden. Dazu gehören die Identifizierung potenzieller Bedrohungen und Schwachstellen, die Bewertung der Auswirkungen von Sicherheitsverletzungen, die Analyse der vorhandenen Sicherheitsmaßnahmen und die Entwicklung von Gegenmaßnahmen zur Risikominderung. Darüber hinaus ist es wichtig, die Einhaltung von Sicherheitsstandards und -richtlinien zu überprüfen sowie regelmäßige Sicherheitsaudits und Tests durchzuführen, um die Wirksamkeit der Sicherheitsmaßnahmen zu gewährleisten. Letztendlich ist die Schulung und Sensibilisierung der Mitarbeiter für Sicherheitsrisiken und -verfahren ein entscheidender Faktor für die Sicherheit von Software, Gebäuden **
-
Welche Kriterien sollten bei der Sicherheitsbewertung von Produkten oder Systemen berücksichtigt werden? Welche Methoden und Werkzeuge werden zur Durchführung einer wirksamen Sicherheitsbewertung eingesetzt?
Bei der Sicherheitsbewertung von Produkten oder Systemen sollten Kriterien wie potenzielle Risiken, Einhaltung von Sicherheitsstandards und Schutz vor Cyberangriffen berücksichtigt werden. Zur Durchführung einer wirksamen Sicherheitsbewertung werden Methoden wie Risikoanalysen, Penetrationstests und Sicherheitsaudits eingesetzt. Zudem kommen Werkzeuge wie Vulnerability-Scanner, Security Information and Event Management (SIEM) Systeme und Intrusion Detection Systems (IDS) zum Einsatz. **
-
Wie kann die Sicherheitsbewertung von Gebäuden, IT-Systemen und persönlichen Daten in verschiedenen Branchen verbessert werden?
Die Sicherheitsbewertung von Gebäuden, IT-Systemen und persönlichen Daten in verschiedenen Branchen kann verbessert werden, indem regelmäßige Sicherheitsaudits und -überprüfungen durchgeführt werden, um potenzielle Schwachstellen zu identifizieren und zu beheben. Zudem ist es wichtig, dass Unternehmen und Organisationen in Schulungen und Schulungen für ihre Mitarbeiter investieren, um das Bewusstsein für Sicherheitsrisiken zu schärfen und Best Practices zu vermitteln. Die Implementierung von robusten Sicherheitsrichtlinien und -verfahren, einschließlich der Verwendung von Verschlüsselungstechnologien und Zugriffskontrollen, ist ebenfalls entscheidend, um die Sicherheit zu gewährleisten. Schließlich ist die Zusammenarbeit mit externen Sicherheitsexperten und die Nutzung von branchenspezifischen Standards und Best Practices ein weiter **
-
Wie kann die Sicherheitsbewertung von verschiedenen Aspekten wie IT-Systemen, Gebäuden und persönlichen Daten verbessert werden?
Die Sicherheitsbewertung kann verbessert werden, indem regelmäßige Sicherheitsaudits und Penetrationstests durchgeführt werden, um Schwachstellen in IT-Systemen zu identifizieren und zu beheben. Zudem ist es wichtig, Gebäude regelmäßig auf Sicherheitslücken zu überprüfen und entsprechende Maßnahmen zu ergreifen, um Einbrüche oder Vandalismus zu verhindern. Darüber hinaus sollten persönliche Daten durch starke Verschlüsselung und Zugriffskontrollen geschützt werden, um unbefugten Zugriff zu verhindern. Schließlich ist es wichtig, Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchzuführen, um das Bewusstsein für Sicherheitsrisiken zu schärfen und die Einhaltung von Sicherheitsrichtlinien zu fördern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.